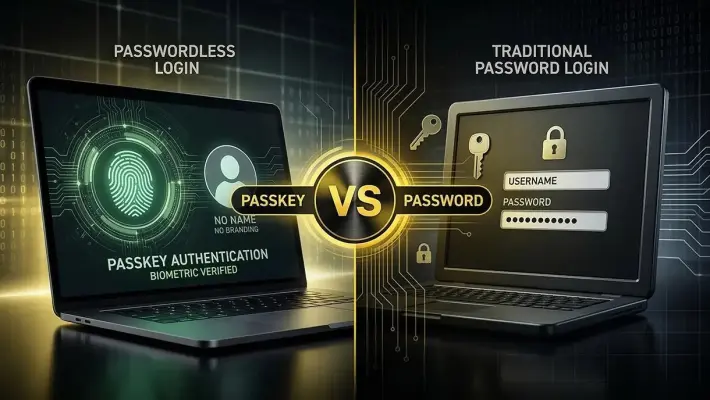
پسورد یک راز قابل تایپ است؛ یعنی کاربر رشتهای از حروف و اعداد را وارد میکند و سرویس با بررسی آن اجازه ورود میدهد. مشکل اصلی این روش این است که همین راز را میتوان در یک صفحه جعلی وارد کرد، در چند سایت استفاده کرد یا در اثر نشت اطلاعات به دست مهاجم رساند.
Passkey روش متفاوتی دارد و به جای یک رمز مشترک از رمزنگاری کلید عمومی استفاده میکند. هنگام ساخت Passkey، یک جفت کلید خصوصی و عمومی ایجاد میشود. کلید عمومی در اختیار سرویس قرار میگیرد و کلید خصوصی در دستگاه یا مدیریتکننده Passkey باقی میماند. هنگام ورود نیز معمولاً با اثر انگشت، تشخیص چهره یا PIN دستگاه، استفاده از کلید خصوصی تأیید میشود.
در ادامه تفاوت پسورد و پسکی را دقیقتر بررسی میکنیم و در مورد احتمال هک شدن آن بحث میکنیم.