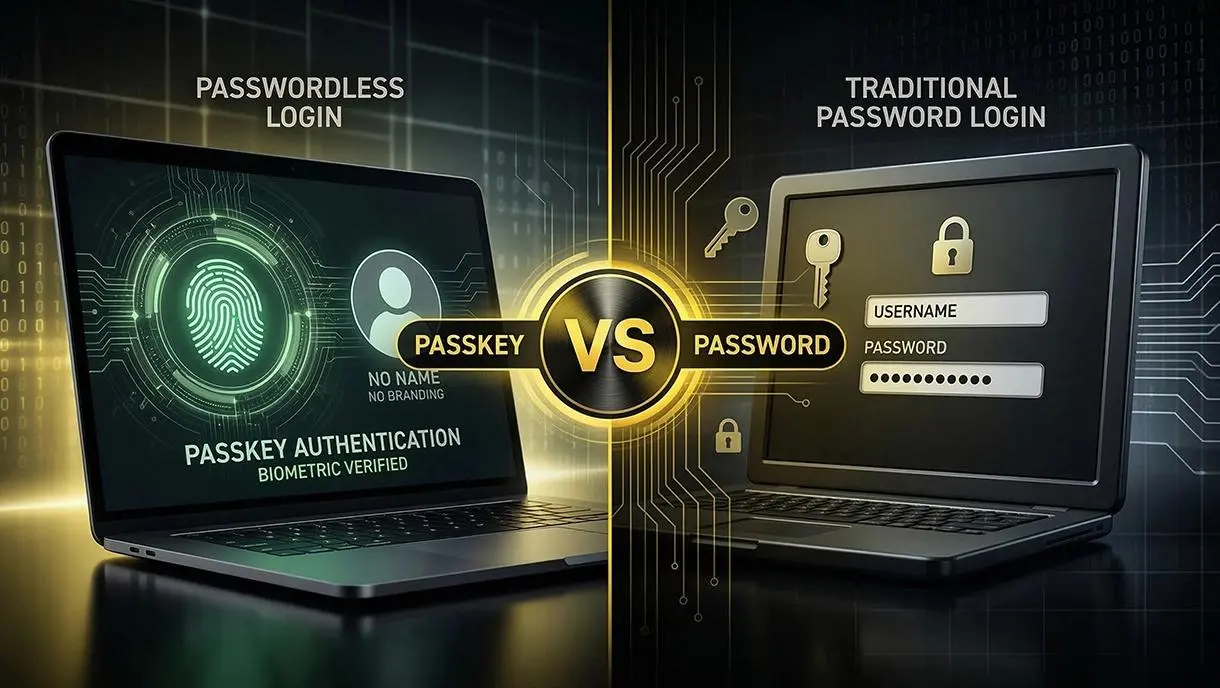
پسورد یک راز قابل تایپ است؛ یعنی کاربر رشتهای از حروف و اعداد را وارد میکند و سرویس با بررسی آن اجازه ورود میدهد. مشکل اصلی این روش این است که همین راز را میتوان در یک صفحه جعلی وارد کرد، در چند سایت استفاده کرد یا در اثر نشت اطلاعات به دست مهاجم رساند.
Passkey روش متفاوتی دارد و به جای یک رمز مشترک از رمزنگاری کلید عمومی استفاده میکند. هنگام ساخت Passkey، یک جفت کلید خصوصی و عمومی ایجاد میشود. کلید عمومی در اختیار سرویس قرار میگیرد و کلید خصوصی در دستگاه یا مدیریتکننده Passkey باقی میماند. هنگام ورود نیز معمولاً با اثر انگشت، تشخیص چهره یا PIN دستگاه، استفاده از کلید خصوصی تأیید میشود.
در ادامه تفاوت پسورد و پسکی را دقیقتر بررسی میکنیم و در مورد احتمال هک شدن آن بحث میکنیم.
فرق پسورد و Passkey چیست؟
تفاوت مهم اینجاست که Passkey برای یک سایت مشخص ساخته میشود و قابل وارد کردن در یک صفحه جعلی نیست. بنابراین حملات فیشینگ، استفاده مجدد از رمز و بسیاری از حملات مبتنی بر سرقت اطلاعات ورود، بسیار دشوارتر میشوند.
به زبان ساده، پسورد چیزی است که باید آن را به خاطر بسپارید و وارد کنید، اما Passkey یک اعتبار رمزنگاریشده است که روی دستگاه شما نگهداری میشود و با روش باز کردن قفل دستگاه مورد استفاده قرار میگیرد.
البته Passkey به معنای مصونیت کامل در برابر همه حملات نیست. اگر خود دستگاه یا نرمافزاری که Passkeyها را مدیریت میکند آلوده یا آسیبپذیر باشد، مهاجم ممکن است از همان محیط مورد اعتماد برای سوءاستفاده استفاده کند. اتفاقی که اخیراً در ویندوز بررسی شده نیز از همین جنس است.
آیا Passkey واقعاً قابل سرقت است؟
بله، اما باید بین سرقت خود Passkey در سطح رمزنگاری و سوءاستفاده از نرمافزار مدیریت Passkey تفاوت گذاشت. پژوهشی که در اوت ۲۰۲۶ منتشر شد، سه روش حمله با نامهای Pass-ta-key و Silver Pass-ta-key و Golden Pass-ta-key را بررسی کرد که Google Password Manager در Chrome روی ویندوز را هدف قرار میدهند.
این حملات رمزنگاری FIDO یا WebAuthn را نمیشکنند. مشکل در لایههای نرمافزاری اطراف Passkey، از جمله مدیریت دستگاه، فرایند اعتماد و ذخیرهسازی Passkeyهای همگامسازیشده است. نکته مهم دیگر این است که برای اجرای این سناریوها، دستگاه قربانی باید از قبل به بدافزار آلوده شده باشد.
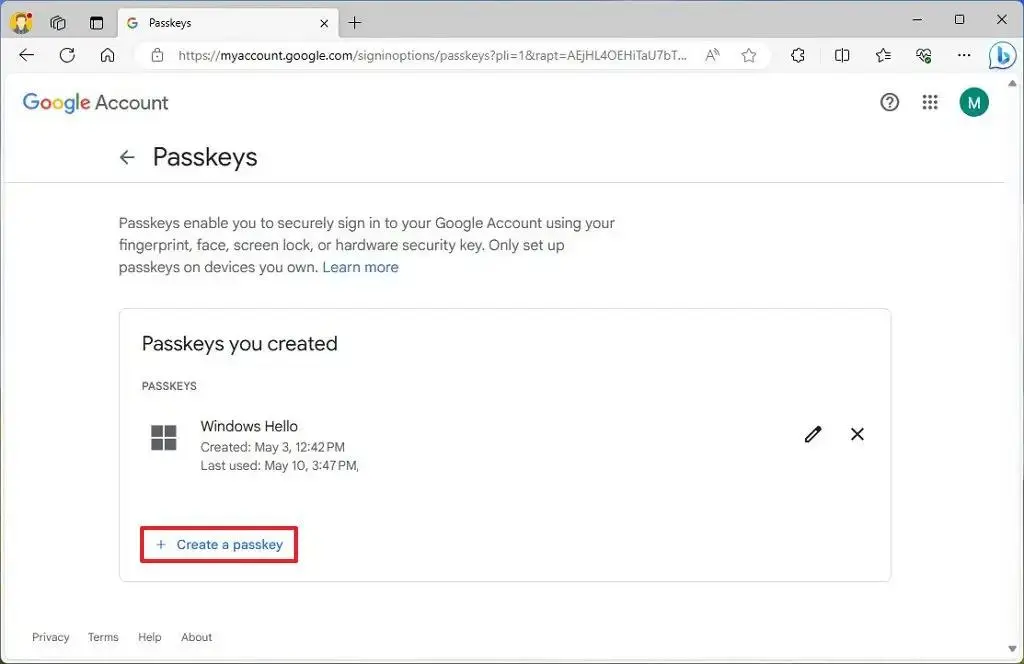
در شدیدترین سناریوی پژوهش که Golden Pass-ta-key نامیده شده، پژوهشگران نشان دادند که در شرایط مشخص میتوان به اطلاعات رمزنگاریشده Passkeyهای همگامسازیشده دسترسی پیدا کرد. بنابراین مسئله بیشتر به نحوه پیادهسازی و حفاظت از Passkey در یک سیستم آلوده مربوط میشود، نه شکستن الگوریتم اصلی Passkey.
این تفاوت بسیار مهم است. اگر یک مهاجم فقط یک صفحه جعلی برای ورود به حساب شما بسازد، Passkey همچنان در برابر چنین فیشینگی مقاوم است؛ زیرا کلید برای دامنه واقعی سرویس مورد استفاده قرار میگیرد. اما اگر مهاجم از قبل کنترل بخشی از سیستم شما را به دست آورده باشد، موضوع کاملاً متفاوت میشود.
چرا حمله Pass-ta-key بیشتر به ویندوز و Google Password Manager مربوط است؟
Passkey میتواند به شکلهای مختلف نگهداری شود. برخی Passkeyها همگامسازیشده هستند و از طریق سرویس مدیریت اعتبار بین دستگاههای کاربر منتقل میشوند. این روش استفاده از Passkey را روی چند دستگاه آسانتر میکند. در مقابل، Passkeyهای وابسته به دستگاه میتوانند در سختافزار امن دستگاه یا یک کلید امنیتی نگهداری شوند و قابل انتقال آزادانه نباشند.
ویندوز، مانند سایر سیستمعاملها، از سازوکارهای سختافزاری و نرمافزاری مختلف برای حفاظت از اعتبارها استفاده میکند. Windows Hello نیز میتواند از قابلیتهای امنیتی دستگاه برای نگهداری و استفاده از Passkey بهره ببرد.
در مورد حملات Pass-ta-key، تمرکز روی پیادهسازی Google Password Manager در Chrome روی ویندوز است. بنابراین نباید نتیجه گرفت که هر Passkey در هر دستگاه ویندوزی قابل سرقت است. محدوده پژوهش مشخص است و وجود بدافزار روی دستگاه نیز یکی از پیششرطهای اصلی آن محسوب میشود.
از طرف دیگر، انتشار چنین پژوهشی نشان میدهد که امنیت Passkey فقط به الگوریتم رمزنگاری وابسته نیست. نحوه ذخیرهسازی، همگامسازی، بازیابی، احراز هویت دستگاه و حتی نحوه بررسی درخواست توسط سایت نیز اهمیت دارد.
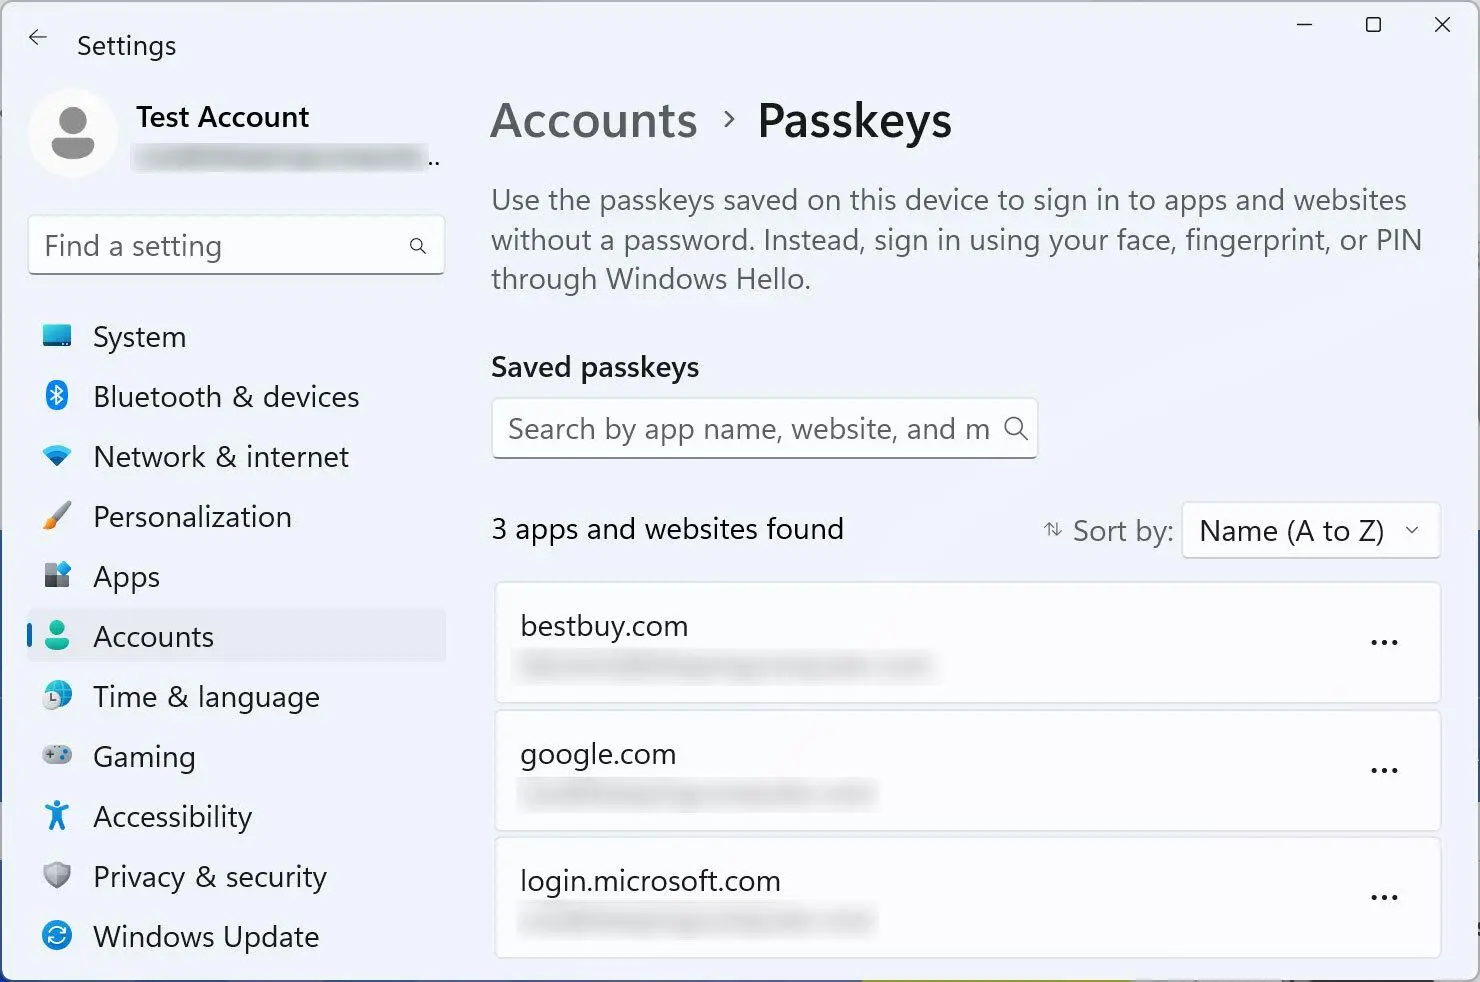
برای امنیت بیشتر Passkey چه کاری انجام دهیم؟
برای بیشتر کاربران، این اتفاق به معنای کنار گذاشتن Passkey نیست. Passkey همچنان یکی از روشهای مقاوم در برابر فیشینگ محسوب میشود و استاندارد FIDO نیز صراحتاً آن را بر پایه رمزنگاری کلید عمومی طراحی کرده است.
برای کاهش ریسک بهتر است چند نکته ساده را رعایت کنید:
- ویندوز ۱۱ و Chrome را همیشه به نسخههای جدید بروزرسانی کنید. Chrome در ماههای اخیر نیز چندین بهروزرسانی امنیتی برای نسخه دسکتاپ منتشر کرده است.
- از نصب برنامههای ناشناس و فایلهای مشکوک خودداری کنید؛ چون سناریوهای Pass-ta-key بر وجود بدافزار روی دستگاه متکی هستند.
- برای حسابهای مهم، احراز هویت دومرحلهای و روشهای بازیابی حساب را فعال نگه دارید.
- اگر امنیت بسیار بالا برای یک حساب خاص اهمیت دارد، میتوانید از Passkey وابسته به سختافزار یا کلید امنیتی FIDO استفاده کنید. FIDO Alliance این نوع Passkeyها را از نظر وابستگی به سختافزار از گزینههای دارای سطح حفاظت بالاتر معرفی میکند.
- اگر Passkeyها را از طریق یک مدیریتکننده ابری همگامسازی میکنید، امنیت حساب اصلی آن سرویس و دستگاههایی که به آن متصل هستند اهمیت زیادی دارد.
در نهایت، Passkey را نباید یک «کلید جادویی غیرقابل سرقت» دانست. مزیت اصلی آن این است که برخلاف پسورد، یک راز قابل تایپ و قابل فیشینگ در اختیار کاربر قرار نمیدهد. پژوهش Pass-ta-key بیشتر نشان میدهد که حتی یک فناوری مقاوم در برابر فیشینگ نیز به امنیت سیستمعامل، مرورگر، مدیریتکننده اعتبار و خود دستگاه وابسته است.
برای کاربرانی که هنوز نمیتوانند همه حسابهای خود را به Passkey منتقل کنند، استفاده از یک مدیریتکننده پسورد معتبر همراه با TOTP نیز همچنان یک راهکار عملی است. در این حالت بهتر است برای هر حساب پسوردی منحصربهفرد داشته باشید و از تکرار یک پسورد در چند سرویس خودداری کنید.
سیارهی آیتی